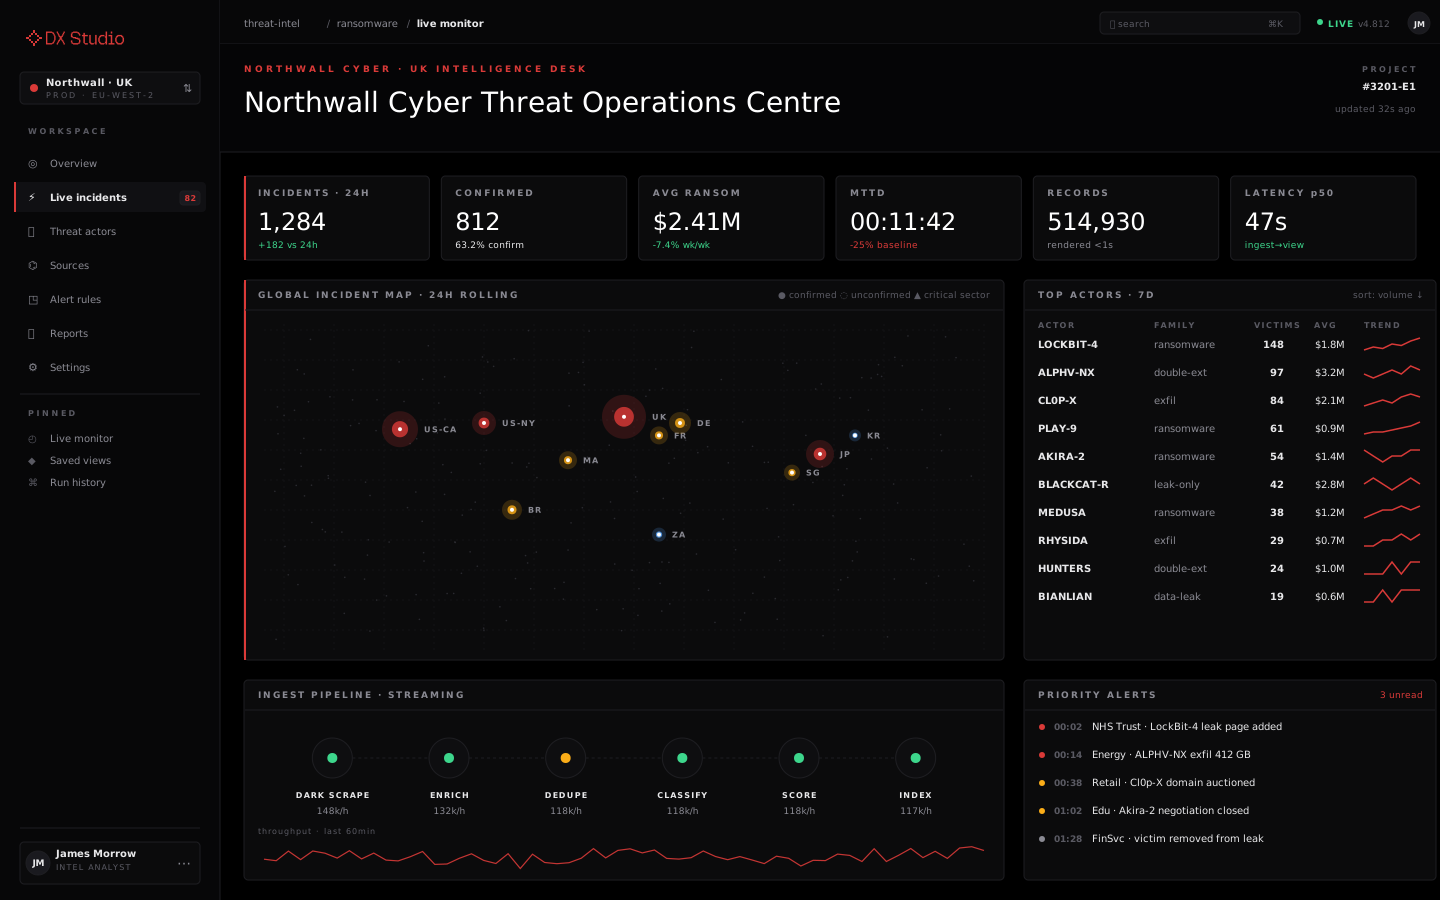
Echtzeit-Dashboard für Ransomware-Monitoring
Wir haben einer britischen Forschungsorganisation für Cybersicherheit geholfen, fragmentierte Ransomware-Intelligence in ein Live-Monitoring-System für schnellere Reaktion auf Bedrohungen zu verwandeln.
Der Kunde ist eine Forschungsorganisation für Cybersicherheit mit Sitz im Vereinigten Königreich, bekannt für unabhängige Analysen zu Sicherheitstools, Datenschutzdiensten und neuen Bedrohungslagen. Ihr Publikum verlässt sich auf zeitnahe, unvoreingenommene Informationen – besonders dann, wenn Ransomware-Aktivitäten branchen- und regionenübergreifend zunehmen.
Als Ransomware-Vorfälle häufiger und manuell immer schwerer nachzuverfolgen wurden, begann der bestehende Workflow das Team auszubremsen. Analysten mussten Informationen aus OSINT-Feeds, Incident-Trackern, Newsletter-Zusammenfassungen und öffentlichen Bedrohungsberichten zusammentragen und jeden Fall manuell abgleichen und validieren, bevor sie Insights veröffentlichen konnten.
Dieser Prozess verursachte unnötige Verzögerungen – genau in dem Moment, in dem Geschwindigkeit am wichtigsten war.
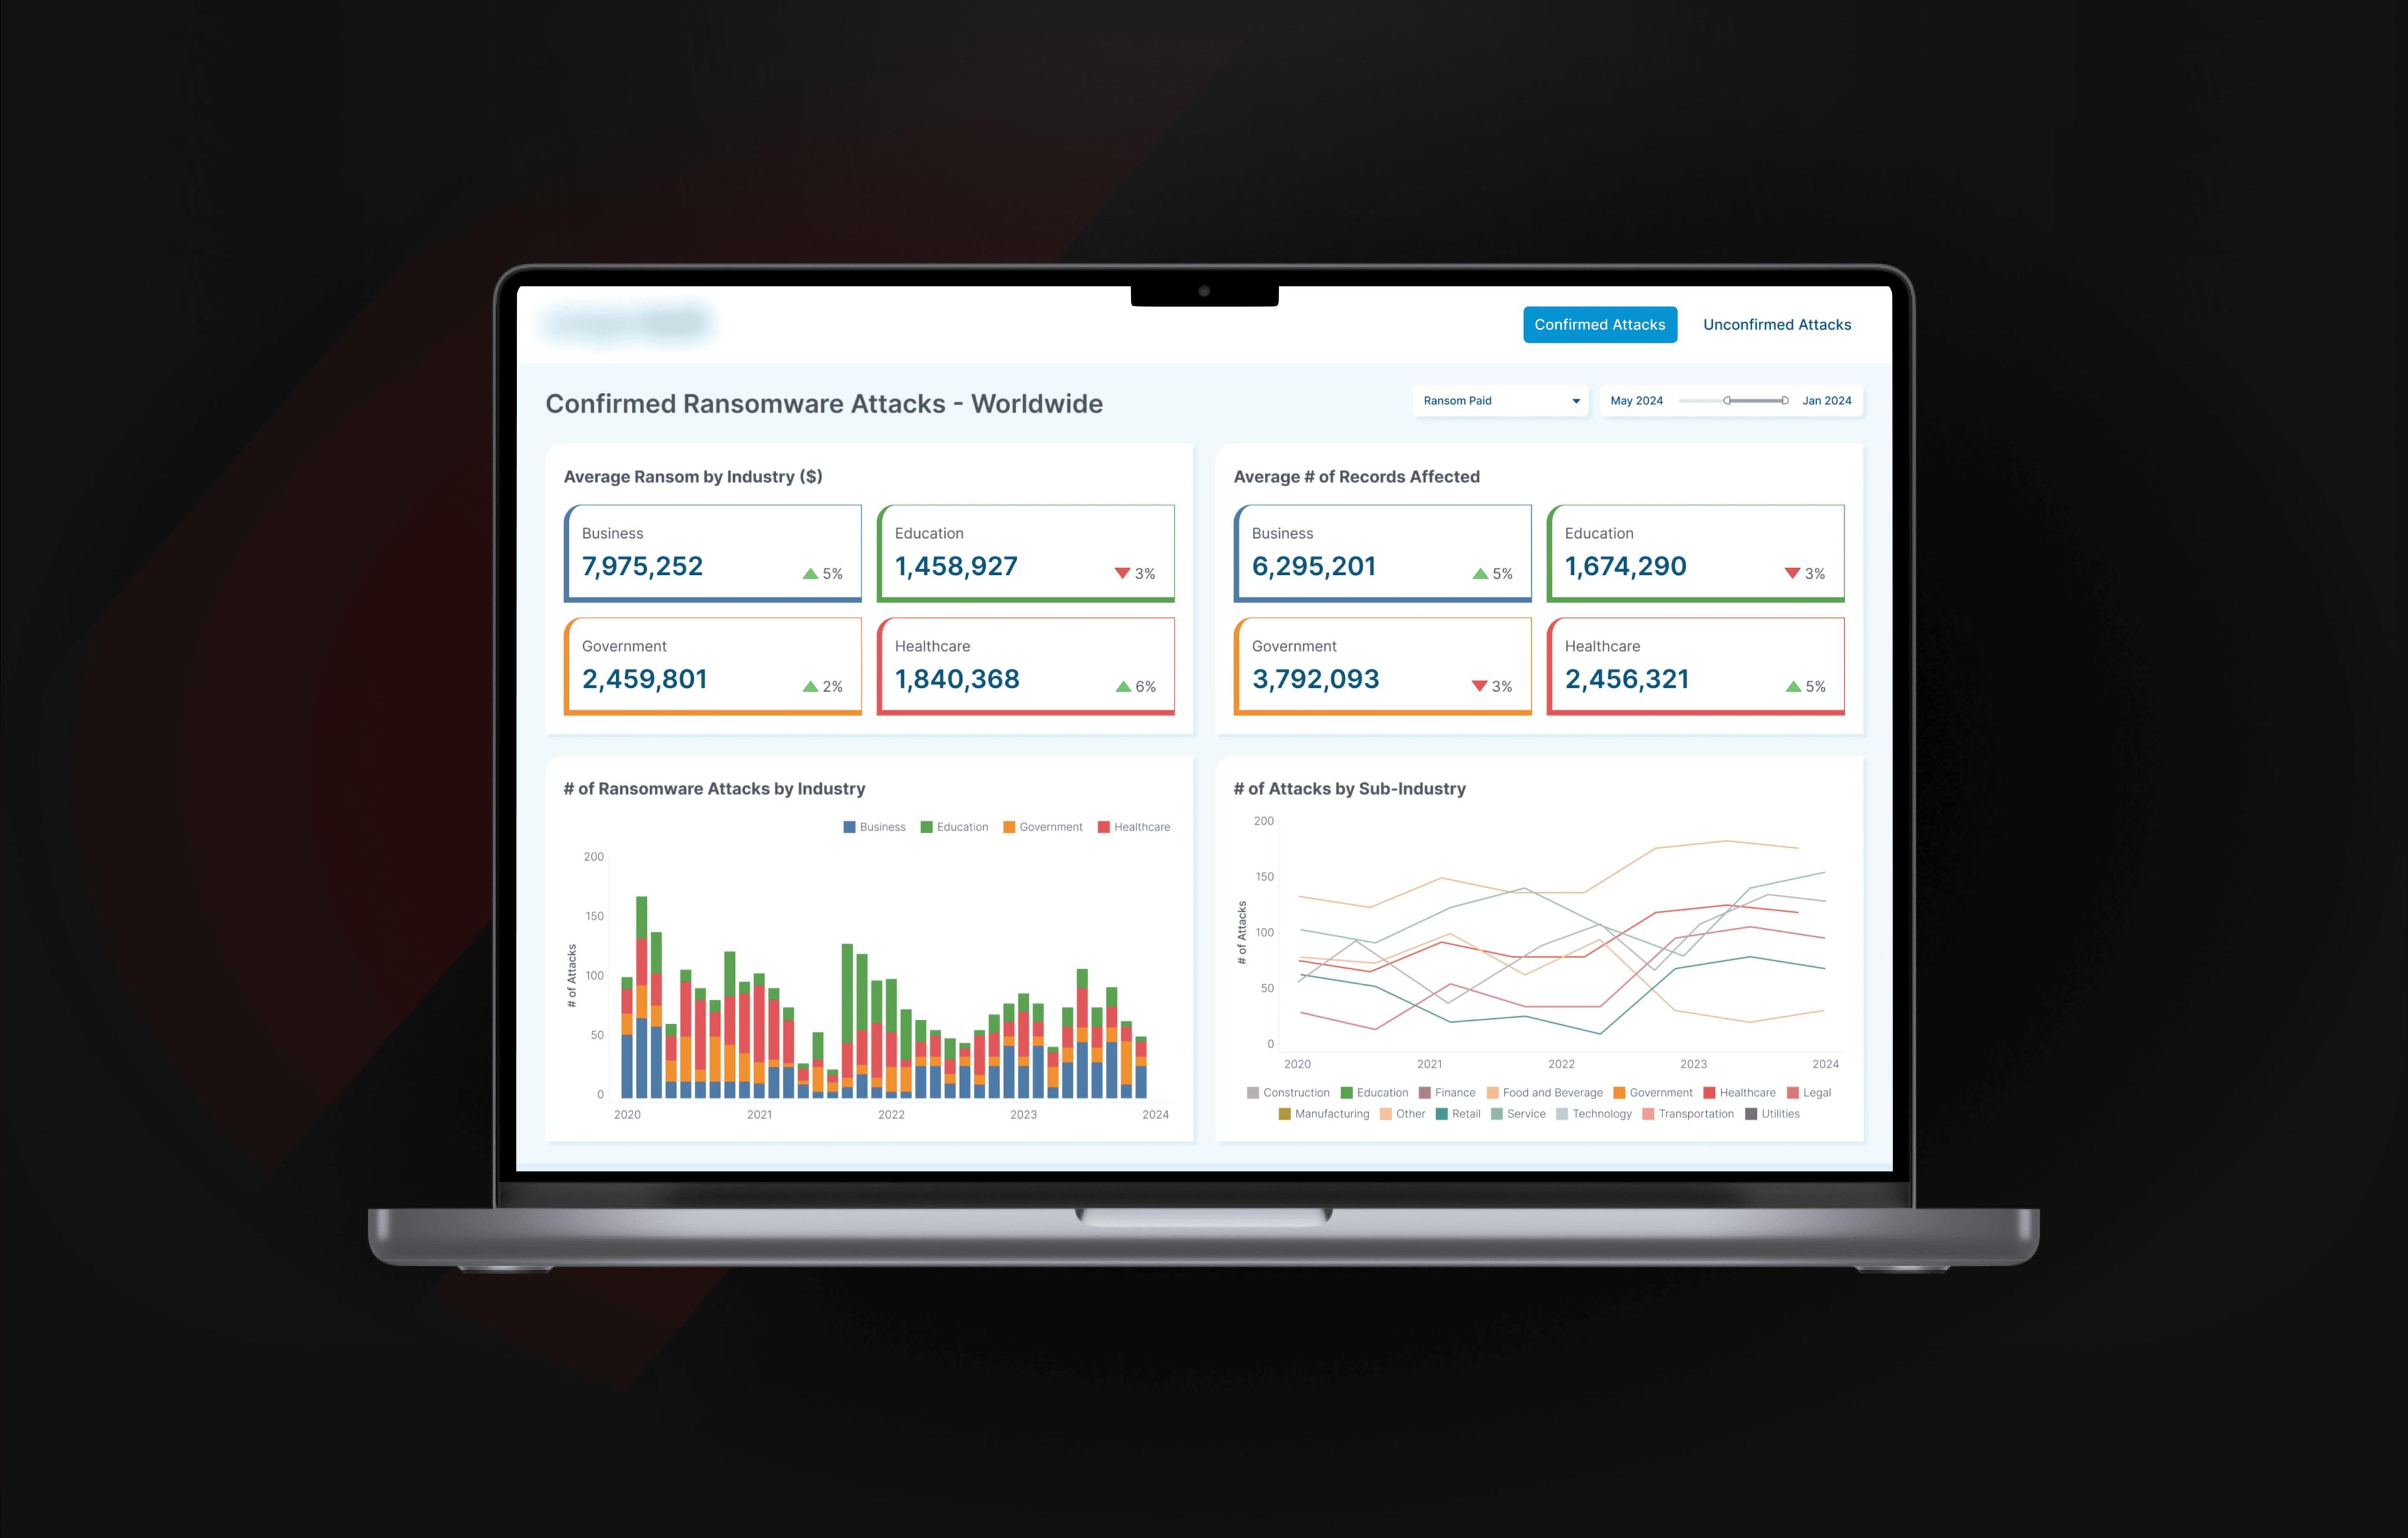
Die Herausforderung war nicht ein Mangel an Daten, sondern die Unfähigkeit, schnelle Signale in verlässliche Erkenntnisse zu verwandeln.
Der Kunde hatte bereits Zugriff auf mehrere Intelligence-Quellen, doch die Daten lagen an verschiedenen Orten, kamen in unterschiedlichen Formaten an und mussten vor der Nutzung manuell geprüft werden. Statische Berichte und periodische Updates reichten in einem Bedrohungsumfeld, in dem stündlich neue Vorfälle auftauchen können, nicht mehr aus.
Auch Standard-Dashboard-Tools kamen mit Umfang und Geschwindigkeit der Daten nicht zurecht. Mit wachsender Zahl an Ransomware-Datensätzen wurden die Dashboards langsamer, Abfragen liefen in Timeouts und die Analysten verloren das Vertrauen in die Tools, auf die sie sich eigentlich verlassen sollten.
Das Ziel war klar: ein Echtzeit-Monitoring-Dashboard, das Ransomware-Vorfälle mit minimalem manuellem Aufwand erfasst, bereinigt, klassifiziert und visualisiert.
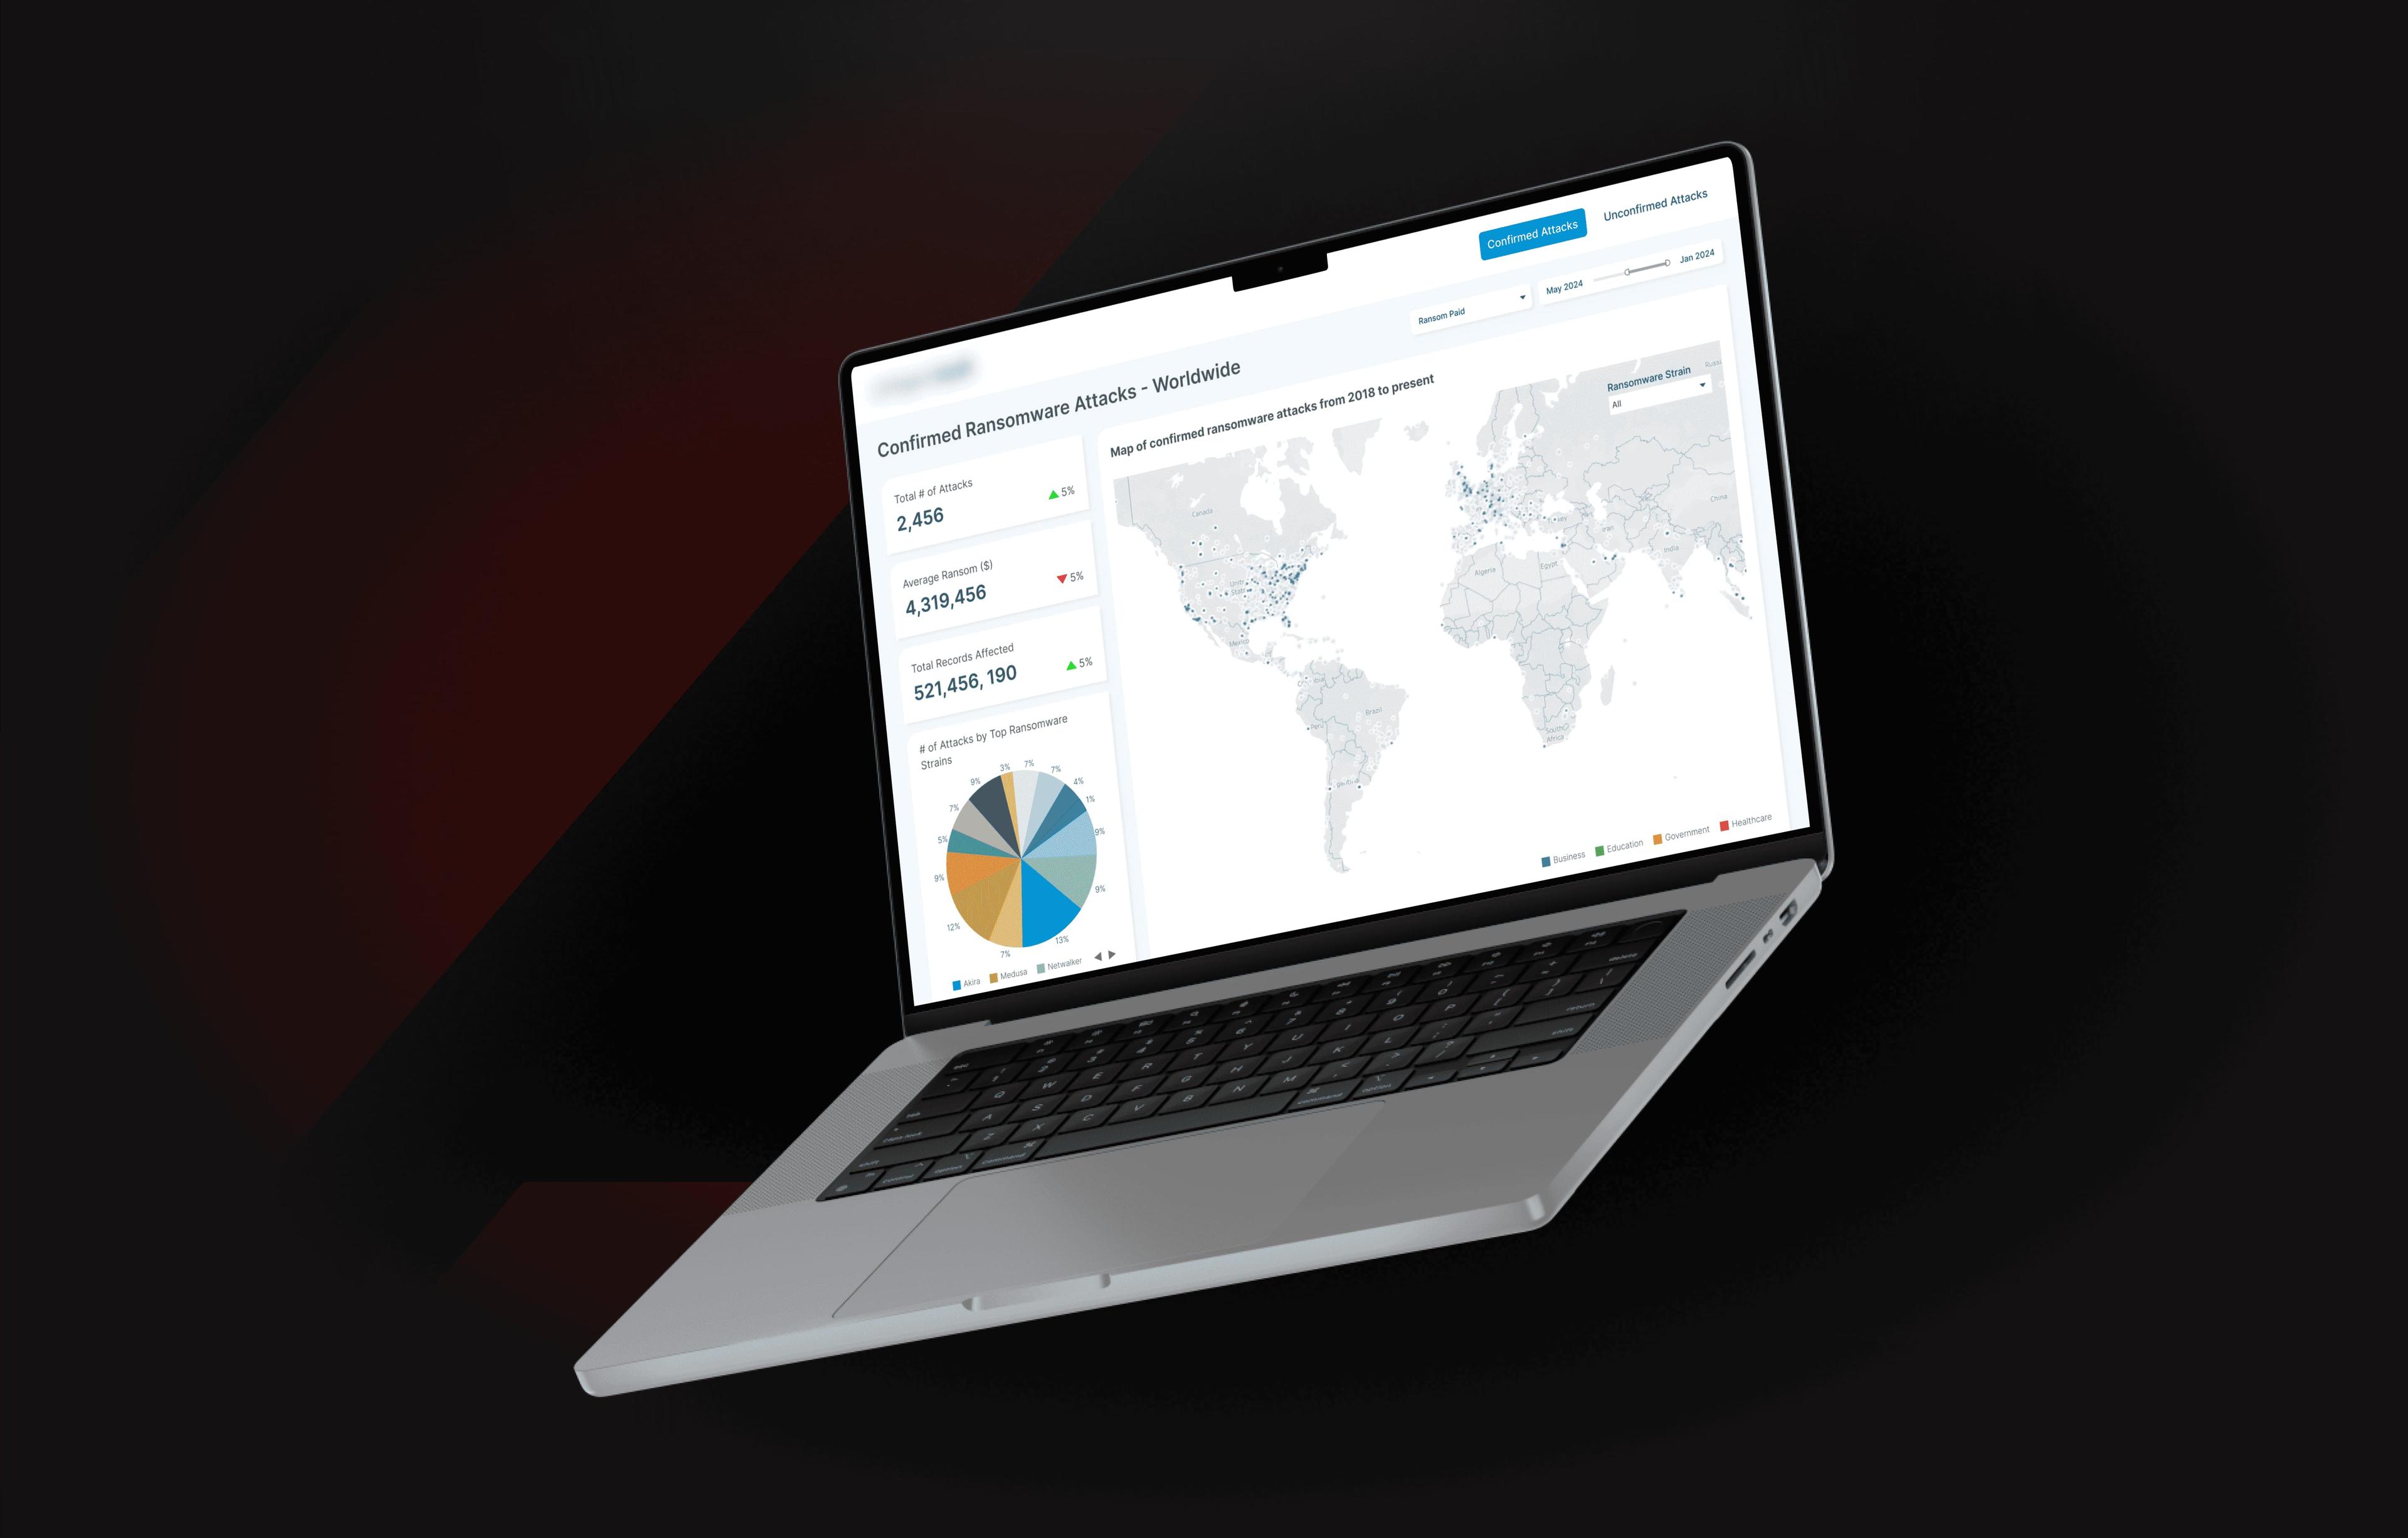
Wir haben eine Streaming-Intelligence-Pipeline entwickelt, die an ein hochperformantes Tableau-Dashboard angebunden ist.
Die Lösung vereinte Live-Datenerfassung, automatische Klassifizierung und performanceoptimierte Visualisierung in einem durchgängigen System. Eine mit Python und Apache Kafka gebaute Streaming-ETL-Pipeline erfasste kontinuierlich Ransomware-Intelligence aus mehreren Quellen, normalisierte inkonsistente Datensätze und übertrug bereinigte Daten in die Hyper-Extract-Engine von Tableau.
So konnte das Dashboard neue Vorfallsdaten mit einer Latenz von unter 60 Sekunden abbilden.
Eigene Python-Skripte klassifizierten Ereignisse über eine Kombination aus regelbasierter Logik und Machine-Learning-Heuristiken als „bestätigt“ oder „unbestätigt“. Das reduzierte die manuelle Triage um 70 % und ermöglichte es den Analysten, sich auf glaubwürdige Vorfälle mit hohem Risiko zu konzentrieren, statt Stunden mit dem Bereinigen und Validieren von Rohdaten zu verbringen.
Das Dashboard wurde für Geschwindigkeit, Klarheit und analytische Entscheidungen gebaut.
Damit die Oberfläche auch bei hohem Datenvolumen zuverlässig bleibt, wurde die Dashboard-Architektur mit Hyper-Partitionierung, indizierten Views und Voraggregationen optimiert. Selbst bei Datensätzen mit über 500.000 Einträgen luden zentrale Ansichten in weniger als einer Sekunde.
Analysten konnten Angriffszahlen, durchschnittliche Lösegeldsummen, geografische Verteilung, betroffene Branchen und zeitliche Trends in einer einzigen Oberfläche verfolgen. Drill-down-Filter erleichterten die Untersuchung bestimmter Regionen, Branchen oder Vorfallstypen, während kontextbezogene Tooltips und Alert-Badges kritische Aktivitäten hervorhoben, ohne die Nutzer zu überfordern.
Unter 60 Sekunden Dashboard-Latenz
70 % weniger manueller Triage-Aufwand
500.000+ Datensätze in unter einer Sekunde geladen
25 % kürzere mittlere Erkennungszeit
5-fache Abdeckung validierter Vorfälle
1.500+ eingesparte Analystenstunden pro Jahr
Das Ergebnis: ein schnellerer, verlässlicherer Ransomware-Intelligence-Betrieb.
Das fertige System half dem Kunden, vom fragmentierten manuellen Monitoring zu einem Echtzeit-Intelligence-Workflow zu wechseln. Analysten konnten relevante Ransomware-Aktivitäten schneller erkennen, Vorfälle konsistenter validieren und Insights mit größerer Sicherheit veröffentlichen.
Durch automatisierte Datenerfassung, präzisere Klassifizierung und leichter erkundbare Bedrohungsdaten stärkte das Dashboard die Rolle des Kunden als vertrauenswürdige Quelle für Cybersecurity-Intelligence.
Der eigentliche Mehrwert lag nicht nur in der Visualisierung von Ransomware-Daten, sondern darin, dass Analysten schneller von Rohsignalen zu umsetzbaren Erkenntnissen gelangen.
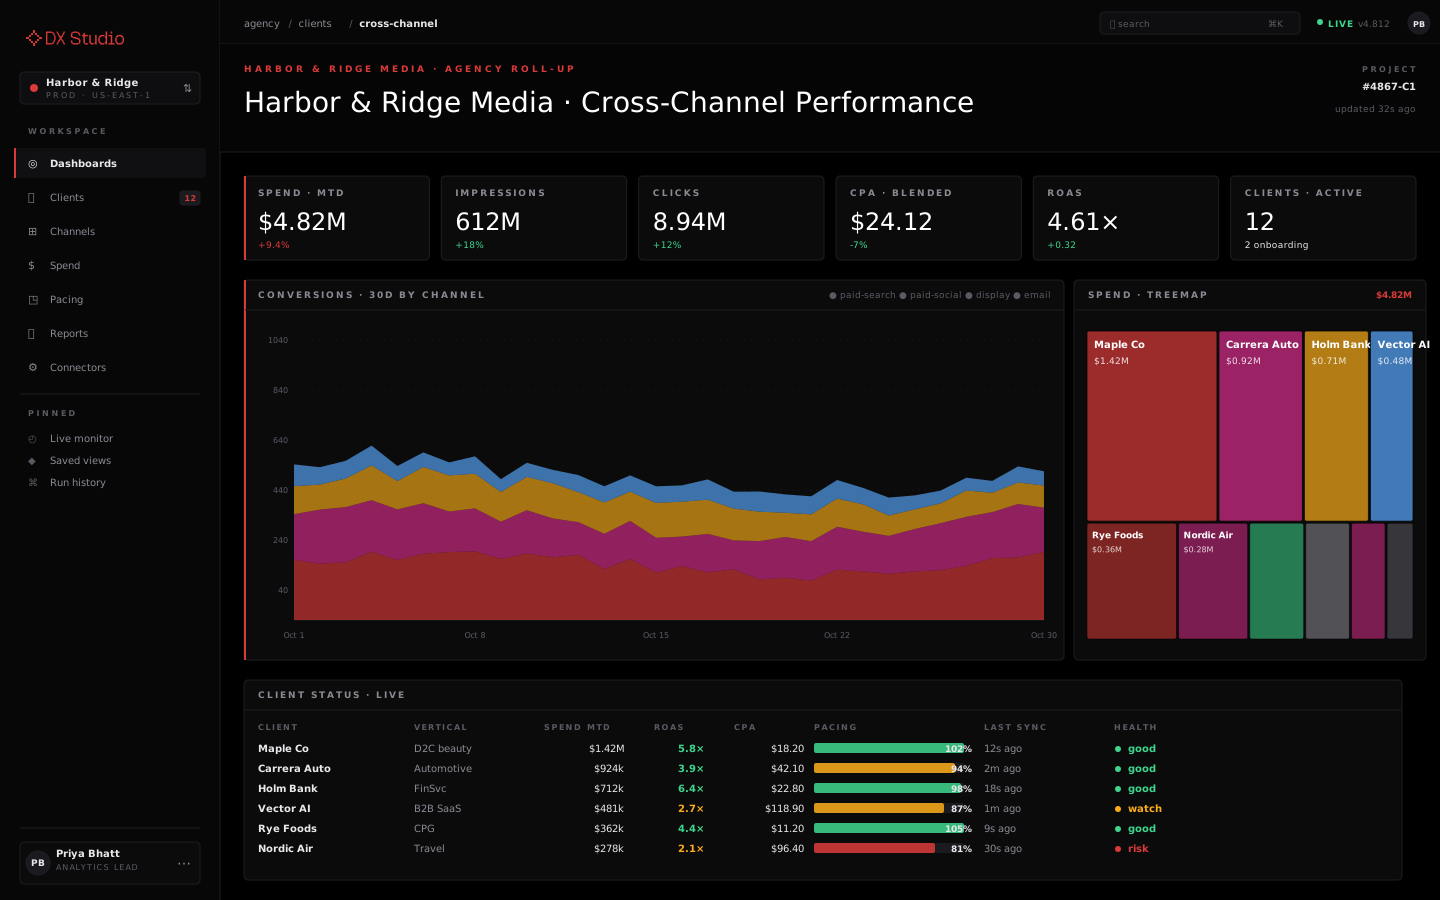

Werbe-Performance-Analytics
Analytics-Plattform für Werbe-Performance
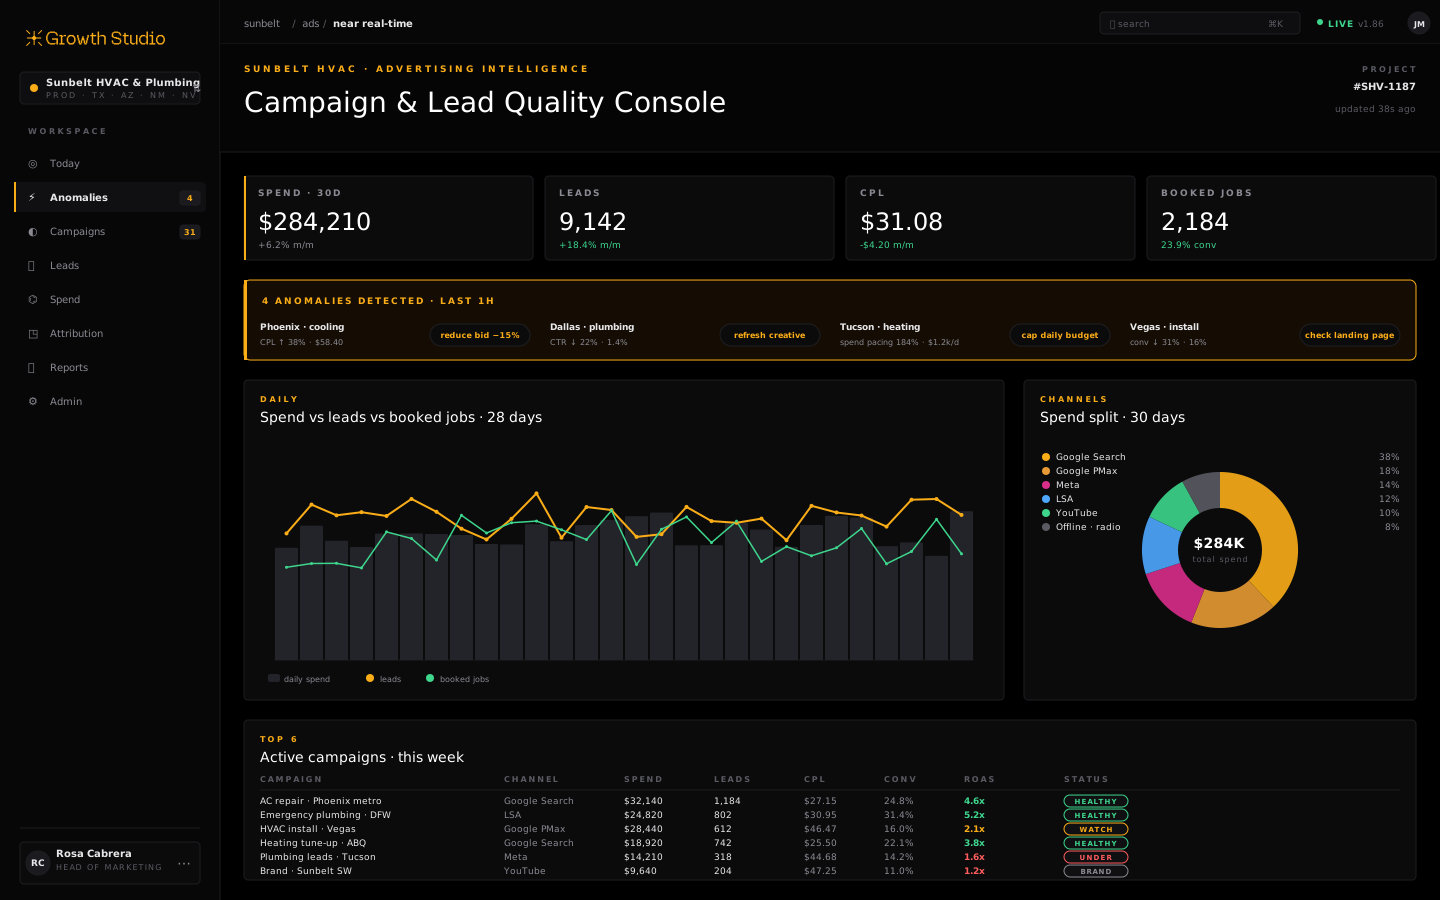
Eine Marketing-Intelligence-Plattform auf Basis von Power BI, die Google Ads, CRM und Offline-Kanäle verbindet – und einem regionalen HLK- und Sanitärdienstleister aus den USA Echtzeit-Transparenz über Kampagnen, ROI-Tracking und skalierbare Performance-Optimierung liefert.